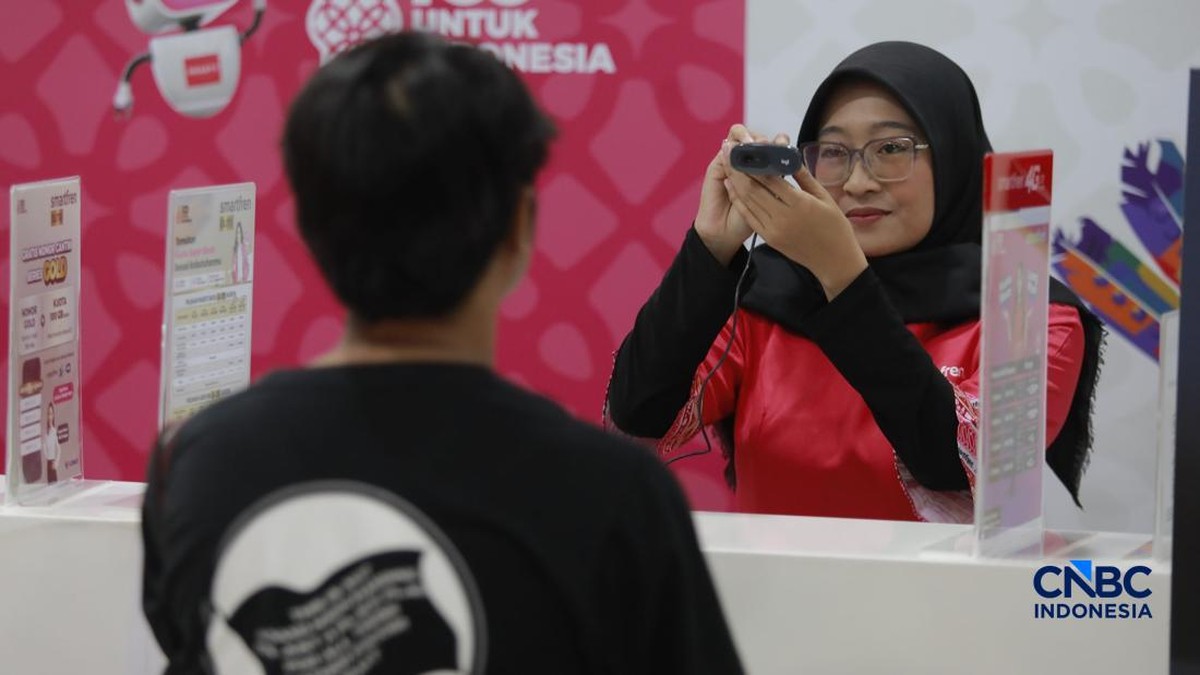
Pemerintah akhirnya buka suara soal kekhawatiran banyak orang: kalau registrasi kartu SIM sekarang pakai wajah, apa bisa diakali pakai deepfake? Jawabannya, menurut Komdigi, tidak bisa. Sistem registrasi kartu SIM biometrik yang berlaku nasional sejak 1 Juli 2026 disebut sudah lolos uji, termasuk saat ada orang coba mendaftar pakai foto KTP yang dimodifikasi AI.
Direktur Pengendalian Ekosistem Digital Komdigi, Dany Suwardhany, bilang operator seluler tidak cuma pakai kamera biasa. Mereka sudah memasang lapisan deteksi yang cukup serius, dan itu yang bikin upaya pemalsuan wajah gagal di tahap awal.
Apa Itu Registrasi Kartu SIM Biometrik dan Kenapa Baru Sekarang
Sebelumnya, daftar kartu baru cukup pakai NIK dan KK. Masalahnya, data itu gampang dipakai orang lain. Satu NIK bisa jadi puluhan nomor, dan nomor-nomor itu ujungnya dipakai buat penipuan, SMS spam, sampai voice phishing.
Sejak Januari 2026, Komdigi mulai uji coba wajib verifikasi wajah saat aktivasi kartu. Enam bulan kemudian, tepat 1 Juli 2026, aturan itu jadi kewajiban nasional. Artinya, semua kartu baru harus lewat pemindaian wajah yang dicocokkan ke data e-KTP.
Per akhir Oktober 2026, sudah 41,49 juta pelanggan yang menyelesaikan registrasi kartu SIM biometrik. Target awal pemerintah cuma 18 juta sampai Desember 2026, jadi capaian ini sudah lewat 127 persen. Kata Dany, tiga operator besar, XLSMART, Telkomsel, dan Indosat Ooredoo Hutchison, semuanya sudah 100 persen mengikuti ketentuan.
Kenapa Deepfake Gagal Nembus Sistem Ini
Ini bagian yang paling teknis, tapi sebenarnya simpel. Operator tidak cuma memotret wajah lalu menyimpannya. Ada dua hal yang diperiksa: apakah yang di depan kamera benar-benar manusia hidup, dan apakah wajah itu cocok dengan data kependudukan.
Untuk poin pertama, operator mengadopsi ISO 30107-3, standar internasional buat menguji seberapa tahan sistem biometrik terhadap serangan presentasi. Istilah kerennya Presentation Attack Detection alias PAD, dan yang dipakai di sini level 2. Operator juga memegang ISO 27001 untuk tata kelola keamanan informasi.
Praktiknya, sistem minta pengguna bergerak, berkedip, atau menoleh. Rekaman video yang diputar ulang, foto cetak, sampai topeng silikon biasanya rontok di tahap ini karena tidak ada tanda-tanda kehidupan asli. Deepfake versi paling canggih pun masih kesulitan meniru respons wajah secara real time di depan kamera ponsel atau webcam gerai.
Yang menarik, Komdigi mengaku sudah menemukan kasus nyata. Ada orang coba mendaftar pakai foto yang bukan live, ada juga yang mengolah foto KTP dengan teknologi deepfake. Hasilnya? Permohonan ditolak, dan yang bersangkutan tidak bisa menyelesaikan registrasi.
Bukan Cuma soal Keamanan, Ini Efeknya ke Industri
Yang jarang dibahas: aturan ini ternyata mengubah ekonomi industri telekomunikasi. Dua angkanya cukup mencolok.
Pertama, churn rate atau angka bongkar-pasang kartu antar-operator turun tajam. Di kuartal pertama 2025 masih sekitar 20 persen, sekarang di kuartal ketiga 2026 tinggal 2,8 persen. Penyebabnya masuk akal: dulu orang bisa beli nomor baru tanpa verifikasi serius, jadi pindah operator sesuka hati. Sekarang tiap aktivasi butuh wajah yang cocok dengan KTP, dan itu bikin orang mikir dua kali.
Kedua, ARPU atau pendapatan rata-rata per pengguna naik tipis dari sekitar Rp45.800 di kuartal pertama 2026 jadi Rp46.000 di kuartal ketiga. Kenaikannya memang kecil, tapi arahnya benar. Basis pelanggan jadi lebih bersih karena data tidak valid ikut dibersihkan.
Dari sisi pengguna, prosesnya juga tidak selama yang dibayangkan. Menurut evaluasi Komdigi, registrasi cuma butuh satu sampai dua menit kalau data e-KTP sudah sinkron dan pencahayaan bagus.
Masalah yang Masih Muncul di Lapangan
Tidak semua mulus. Komdigi sendiri mengakui ada kasus di mana orang gagal registrasi karena wajahnya sudah berbeda dari foto e-KTP. Contoh yang disebut Dany: orang yang pernah kecelakaan lalu operasi plastik, atau perubahan wajah karena kondisi medis tertentu.
Untuk kasus seperti ini, jalur penyelesaiannya tetap di gerai resmi operator, bukan di aplikasi. Jadi kalau registrasi kartu SIM biometrik kamu gagal karena wajah sudah berubah, jangan panik. Petugas bisa melakukan verifikasi manual dengan dokumen tambahan. Sistemnya mendeteksi ada anomali, lalu manusia yang memutuskan. Ini sebenarnya desain yang sehat: otomatisasi untuk volume besar, manusia untuk kasus pinggiran.
Catatan lain yang perlu diwaspadai, verifikasi wajah berarti data biometrik jutaan orang sekarang tersimpan di sistem operator. Standar ISO 27001 memang jadi syarat, tapi yang menentukan adalah praktik harian: siapa yang punya akses, berapa lama data disimpan, dan bagaimana auditnya. Sampai sekarang belum ada penjelasan publik yang rinci soal retensi data wajah ini. Ini pertanyaan yang wajar untuk terus ditagih.
Yang Perlu Kamu Tahu Kalau Mau Beli Kartu Baru
Kalau kamu berencana aktivasi nomor baru, ada beberapa hal praktis yang bikin registrasi kartu SIM biometrik kamu lancar di percobaan pertama.
Siapkan e-KTP fisik, bukan fotokopi. Pastikan NIK di kartu sudah sesuai dengan data Dukcapil, karena sistem mencocokkan langsung ke sana. Cari tempat dengan cahaya cukup, jangan di ruangan gelap atau di bawah lampu yang bikin bayangan di wajah. Lepas masker, kacamata gelap, dan jangan pakai filter kamera apa pun.
Kalau kamu daftar di gerai, petugas akan memandu gerakannya. Kalau lewat aplikasi operator, ikuti instruksi di layar sampai muncul konfirmasi berhasil. Jangan tutup aplikasi di tengah proses, karena sesi verifikasi biasanya punya batas waktu.
Kalau registrasi kartu SIM biometrik gagal berkali-kali padahal wajahmu tidak berubah, jangan buang waktu coba terus. Datang ke gerai resmi dan minta verifikasi manual. Lebih cepat daripada mengulang pemindaian sepuluh kali.
Pertanyaan yang Sering Muncul
Apakah kartu lama harus registrasi ulang?
Ketentuan ini berlaku untuk aktivasi kartu baru. Kartu lama yang sudah terdaftar dengan NIK valid tidak otomatis diminta verifikasi ulang, meski operator bisa melakukan pembaruan data bertahap.
Apakah data wajah disimpan permanen?
Komdigi belum membeberkan detail masa simpan. Yang dipastikan, operator wajib memenuhi ISO 27001 untuk tata kelola keamanan informasi. Untuk detail retensi, sebaiknya tanyakan langsung ke operator masing-masing.
Bisa diakali pakai video deepfake?
Menurut hasil uji empat bulan Komdigi, tidak. Sistem dengan PAD level 2 mendeteksi rekaman maupun gambar yang dimodifikasi, dan permohonan otomatis ditolak.
Baca juga: RUU Kecerdasan Artifisial Masuk Prolegnas 2027, Indonesia Siapkan Payung Hukum AI
Baca juga: Chip Merah Putih: Prototipe Chip Buatan Peruri dan ITB untuk E-Paspor
Sumber
Artikel ini disusun dari liputan langsung jumpa pers Ngopi Bareng Komdigi di Jakarta, Jumat (13/11/2026), sebagaimana diberitakan:
- ANTARA, capaian 41,49 juta pelanggan dan target 18 juta
- ANTARA Sumatera Barat, pernyataan Dany Suwardhany soal ISO 30107-3 dan PAD level 2
- CNBC Indonesia, kendala lapangan seperti operasi plastik dan perubahan wajah
- CNN Indonesia, data churn rate 2,8 persen dan ARPU Rp46.000
Sumber gambar: CNBC Indonesia, dokumentasi proses registrasi biometrik di gerai operator, 1 Juli 2026.
