Malware Mantax Otax bikin pengguna Android di Indonesia kena masalah dua kali lipat. Dia mencuri data diam-diam, lalu mengunci file di HP korban dan meminta tebusan.
Temuan ini datang dari tim riset zLabs milik Zimperium, perusahaan keamanan mobile. Laporan mereka berjudul “Mantax Otax: Indonesian Mobile Ransomware with Spyware Integration” dan terbit 9 September 2026. Sepekan kemudian media nasional mulai mengangkatnya. Kompas Tekno dan detikInet sama-sama menyorot kemampuan malware ini membaca chat WhatsApp dan Telegram korban.
Yang bikin repot, Mantax Otax tidak butuh korban mengetik apa pun. Begitu izin akses didapat, semuanya berjalan sendiri di latar belakang.
Apa Itu Malware Mantax Otax?
Mantax Otax adalah malware Android yang menyasar penutur bahasa Indonesia. Zimperium menduga pengembangnya operator lokal, berdasarkan indikator bahasa di dalam kode dan nama file yang ada di perangkat korban. Dugaan ini mereka tulis sebagai indikasi, bukan kesimpulan akhir, karena tidak ada pelacakan langsung ke identitas pelaku.
Peneliti menemukan dua varian, V1 dan V2. Varian kedua lebih berisik. Selain mencuri dan mengunci, dia juga meneror korban dengan video layar penuh dan gambar kejutan alias jumpscare.
Cara Mantax Otax Masuk ke HP Android
Pintu masuknya bukan Google Play Store. Sampel yang dianalisis Zimperium berupa file APK yang ditaruh di layanan berbagi file pihak ketiga. Korban diarahkan lewat pesan phishing dan rekayasa sosial supaya memasangnya sendiri.
Setelah terpasang, aplikasi meminta dua izin sekaligus: admin perangkat dan Accessibility Service. Izin kedua itu yang paling berbahaya. Di Android, fitur ini dipakai untuk membantu pengguna dengan kebutuhan khusus, misalnya membacakan isi layar. Di tangan malware, dia jadi alat kontrol penuh. Aplikasi bisa menekan tombol, membuka menu, dan membaca apa pun yang tampil di layar atas nama korban.
Beberapa sampel menyamar sebagai aplikasi yang namanya tidak asing. Zimperium mencatat satu di antaranya meniru aplikasi bernama Grok.
Baca juga: Malware Gigabud Clone Aplikasi Bank ke Work Profile, 1.469 HP di Indonesia Kena
Modus Ransomware: File Dikunci, Foto Diganti Surat Tebusan
Modul ransomware Mantax Otax cuma jalan di Android versi lawas, sekitar Android 9 ke bawah. Alasannya teknis. Android 10 ke atas punya Scoped Storage, aturan yang membatasi aplikasi mengutak-atik file di penyimpanan luar. Di HP lama, batas itu belum ada.
Malware menyisir penyimpanan bersama, mengenkripsi jenis file tertentu memakai kunci AES khusus milik korban, lalu menghapus file aslinya. Salinan yang tersisa diberi tambahan ekstensi .enc. Biar tekanannya terasa, gambar di galeri korban diganti dengan surat tebusan.
Negosiasinya lewat chat layar penuh yang di-hosting di Firebase. Di situ penyerang mengirim ancaman dan menunggu balasan korban. Salah konfigurasi di server Firebase mereka membuat isi percakapan itu ikut terbaca peneliti.
Sisi Spyware: Rekam Layar, Curi OTP, Sadap WhatsApp
Selain mengunci file, Mantax Otax menjalankan serangkaian fungsi mata-mata. Daftarnya panjang:
- PIN layar kunci. Malware menampilkan overlay yang menyamar sebagai proses sistem, lalu memanen PIN yang diketik korban.
- SMS dan OTP. Notifikasi yang masuk disadap, termasuk kode OTP untuk transaksi bank dan akun layanan online.
- WhatsApp dan Telegram. Profil, kontak, dan isi pesan diambil dengan simulasi klik lewat Accessibility Service. Kredensial Telegram ikut disasar.
- Rekam layar. Aktivitas layar direkam jadi video MP4 memakai MediaProjection, dikompres, lalu diunggah ke layanan penyimpanan gambar.
- Kamera. Foto bisa diambil tanpa sepengetahuan korban, dari kamera depan maupun belakang.
- Data lain. Kontak, log panggilan, riwayat browser, daftar aplikasi terpasang, informasi akun Google, lokasi, sampai spesifikasi perangkat.
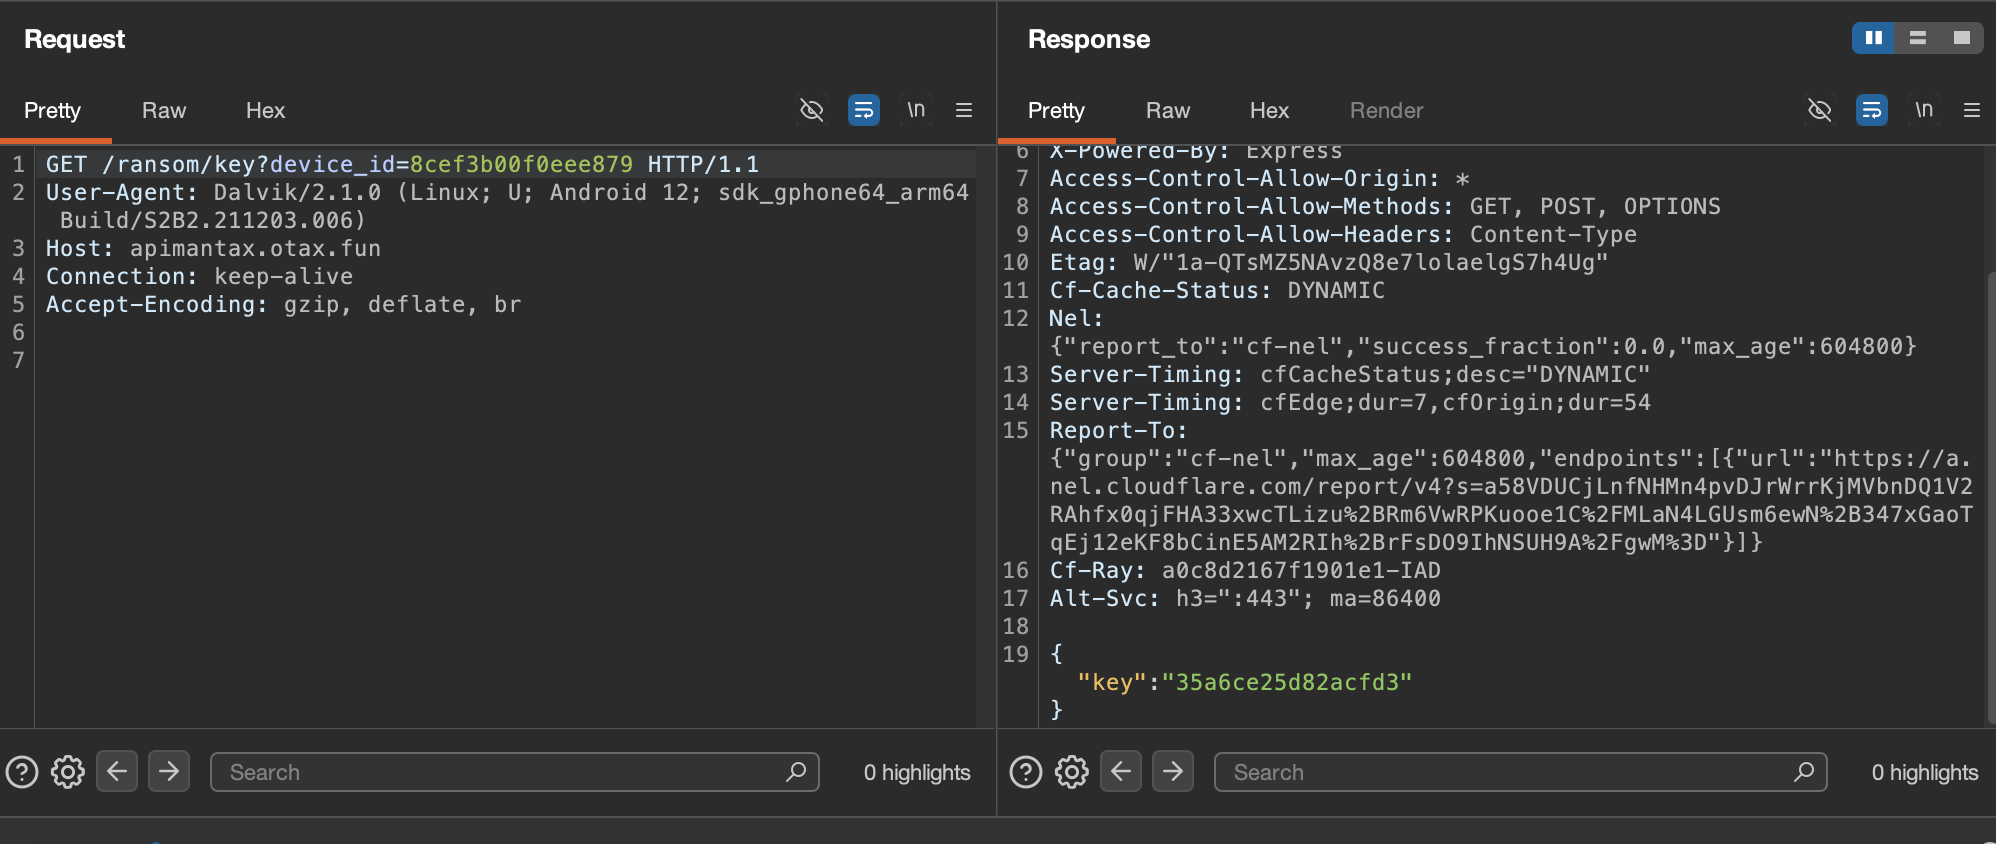
Semua data itu dikirim ke server pengendali atau command and control (C2). Alamat servernya diambil dari repositori GitHub, jadi penyerang bisa mengganti tujuan kapan saja tanpa perlu memperbarui aplikasi yang sudah menancap di HP korban. Domain yang terlihat di analisis peneliti adalah apimantax.otax.fun.
Zimperium juga memetakan tekniknya ke kerangka MITRE ATT&CK. Yang muncul antara lain phishing, memakai nama dan lokasi yang mirip aplikasi sah, injeksi input, dan penyalahgunaan fitur aksesibilitas.
Baca juga: WhatsApp Hentikan Dukungan Android 5 Mulai 8 September 2026, Cek HP Kamu di Sini
Apakah HP Kita Sudah Aman?
Ada kabar baiknya. Zimperium berstatus mitra keamanan Google, dan sampel Mantax Otax sudah dikenali Play Protect. Perangkat dengan Play Protect aktif dan patch keamanan terbaru dilaporkan terlindungi. Deteksi berbasis perilaku juga menangkap seluruh sampel yang mereka uji, termasuk varian yang belum pernah dilihat sebelumnya.
Masalahnya, tidak semua HP dapat update. Ponsel yang sudah berhenti menerima patch, atau pengguna yang lupa mengaktifkan Play Protect, tetap jadi sasaran empuk. Itu juga alasan modul ransomware-nya fokus ke Android lawas: di sana celahnya masih terbuka.
Cara Mencegah Malware Mantax Otax
Zimperium membagi saran pencegahan yang cukup sederhana untuk dijalankan:
- Jangan memasang APK dari luar Google Play Store. Ini jalur utama penyebaran Mantax Otax.
- Waspadai permintaan izin Accessibility Service. Kalau aplikasi biasa seperti kamera, editor foto, atau game meminta izin ini, jangan diberikan.
- Abaikan tautan yang mengarah ke file APK, apalagi yang datang lewat chat dari nomor tidak dikenal.
- Pastikan Play Protect aktif di Google Play, lalu jalankan pemeriksaan aplikasi secara berkala.
- Pasang pembaruan sistem Android dan patch keamanan begitu tersedia.
- Simpan salinan data penting di tempat lain, supaya kejadian file dikunci tidak bikin semua data hilang.
Kenapa Sasaran Utamanya Pengguna Indonesia?
Zimperium menilai serangan ini dirancang untuk pasar Indonesia. Indikator bahasanya lokal, begitu juga pola file di perangkat korban yang mereka periksa. Cara distribusinya juga khas: menyebar lewat percakapan dan tautan unduhan, bukan lewat toko aplikasi.
Pola ini bukan hal baru. Malware Gigabud yang ramai dibahas pertengahan September 2026 menyusup dengan cara serupa, yaitu menyebar lewat APK di luar Google Play. Bedanya, Gigabud lebih fokus membobol aplikasi bank, sementara Mantax Otax menggabungkan pencurian data dengan pemerasan.
Pertanyaan yang Sering Muncul
Apakah Mantax Otax sudah masuk Google Play Store? Tidak. Zimperium tidak menemukan sampel ini di Play Store. Sebarannya lewat APK di layanan berbagi file pihak ketiga.
Apakah HP dengan Android terbaru tetap bisa kena? Bisa. Bagian spyware-nya tetap berjalan di Android modern. Yang dibatasi oleh Scoped Storage di Android 10 ke atas hanya modul enkripsi filenya.
Kalau file sudah terenkripsi, bisa dibuka lagi? Tidak. Kunci AES-nya diambil dari server penyerang, dan file aslinya dihapus setelah dikunci. Karena itu salinan cadangan di tempat terpisah jadi penting.
Siapa yang paling berisiko? Pengguna yang biasa memasang APK dari sumber tidak resmi, dan ponsel yang sudah tidak menerima patch keamanan.
Sumber:
- Zimperium zLabs, “Mantax Otax: Indonesian Mobile Ransomware with Spyware Integration” (9 September 2026)
- BleepingComputer, “New Android malware encrypts files, steals data, and harasses victims” (10 September 2026)
- Kompas Tekno, “Malware Mantax Otax Asal Indonesia Bisa Intip Chat WhatsApp”
- detikInet, “Malware Asal Indonesia Bisa Intip Chat WhatsApp dan Telegram”
