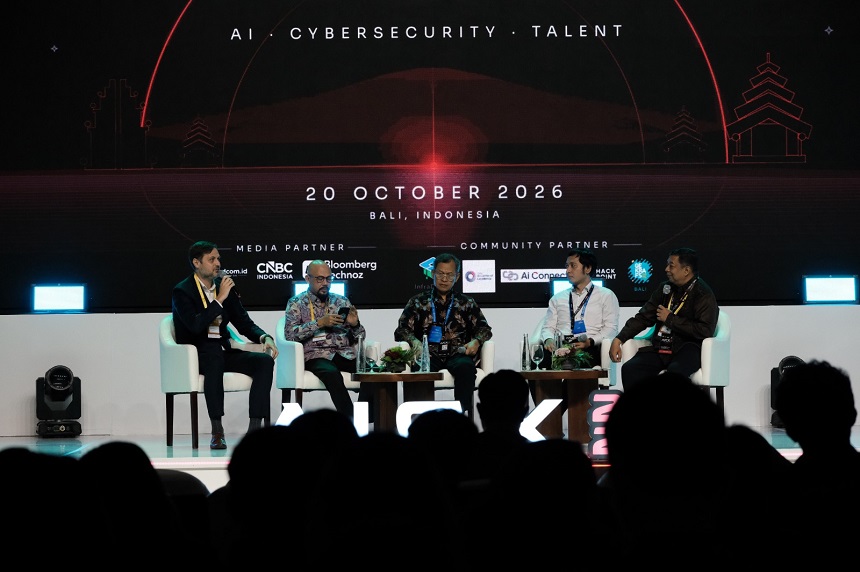
Bayangkan data rahasia yang kamu kirim hari ini disadap, disimpan bertahun-tahun, lalu dibuka paksa saat komputer kuantum sudah cukup kuat. Skenario itu bukan fiksi. Di AICX 2026 yang digelar ITSEC Asia di Bali, para akademisi dan peneliti sepakat bahwa kriptografi tahan kuantum bukan lagi bahan diskusi masa depan, tapi pekerjaan rumah yang harus mulai dikerjakan sekarang.
Acara bertajuk “Beyond the Cryptographic Cliff: Quantum, Cyber and The Next Defense” itu mempertemukan Marek Bialoglowy, Vice President sekaligus CTO ITSEC Asia, dengan Prof. Andriyan Bayu Suksmono dari ITB, Dr. Mohammad Hamzah Fauzi dari BRIN, dan Prof. Dr. Ir. Hammam Riza dari KORIKA. Intinya satu: enkripsi yang kita pakai hari ini sedang menuju titik kritis.
Ancaman “Harvest Now, Decrypt Later”
Komputer kuantum hari ini belum bisa membobol RSA atau enkripsi kunci publik lain yang menopang hampir semua koneksi internet. Masalahnya bukan di situ. Masalahnya adalah data yang kamu kirim sekarang sudah bisa disalin pihak lain, lalu disimpan mentah-mentah sampai teknologi yang bisa membukanya tersedia.
Pola ini punya nama: harvest now, decrypt later. Penyerang tidak perlu buru-buru. Mereka cukup menabung. Semua lalu lintas terenkripsi, dokumen negara, rekam medis, transaksi keuangan, dan komunikasi internal perusahaan yang tertangkap hari ini bisa jadi bahan bakal yang dibuka 10 sampai 20 tahun lagi.
Marek menegaskan organisasi perlu memetakan sistem kriptografi yang mereka pakai, menandai data mana yang butuh perlindungan jangka panjang, lalu menyusun rencana migrasi. Kalau tidak, perusahaan baru sadar ada masalah ketika data lama mereka sudah tidak lagi rahasia.
Kriptografi Tahan Kuantum Sudah Punya Standar Resmi
Kabar baiknya, solusinya bukan sesuatu yang masih digodok di lab. National Institute of Standards and Technology (NIST) sudah merilis tiga standar post-quantum cryptography (PQC) alias kriptografi tahan kuantum pada Agustus 2024, hasil proses evaluasi delapan tahun yang dimulai sejak 2016.
Pertama, FIPS 203 alias ML-KEM (dulu dikenal sebagai CRYSTALS-Kyber). Algoritma ini menggantikan RSA dan ECDH untuk urusan pertukaran kunci, termasuk setiap handshake TLS, koneksi VPN, dan sesi SSH. Kedua, FIPS 204 alias ML-DSA (sebelumnya Dilithium), yang mengambil alih tugas tanda tangan digital seperti ECDSA dan Ed25519. Ketiga, FIPS 205 alias SLH-DSA (SPHINCS+), varian tanda tangan digital berbasis hash yang sengaja dipilih sebagai opsi konservatif.
Masih ada lanjutannya. FIPS 206 (FN-DSA, berbasis Falcon) masih berstatus draf karena rumitnya implementasi aritmetika floating-point yang konstan terhadap waktu. Sementara HQC dipilih Maret 2025 sebagai KEM berbasis kode, supaya dunia tidak bergantung total pada kriptografi berbasis lattice saja.
Artinya, standarnya sudah ada, ada implementasi terbuka, dan bisa dipasang di perangkat yang kita pakai sekarang. Prof. Andriyan menyebut algoritma PQC bisa berjalan di ponsel, komputer, maupun server. Ini bukan upgrade hardware, ini migrasi perangkat lunak dan konfigurasi.
Baca juga: Celah Kritis PHP Bikin Situs Pemerintah Eropa Offline, 70 Persen Web Dunia Terancam
PQC dan QKD Itu Beda, Jangan Dianggap Sama
Di panel AICX 2026, ada dua pendekatan yang dibahas: PQC dan quantum key distribution (QKD). Banyak orang mencampur keduanya, padahal keduanya bekerja dengan cara yang sangat berbeda.
PQC adalah kriptografi matematis biasa yang dirancang supaya komputer kuantum tidak bisa memecahkannya. Karena bentuknya tetap perangkat lunak, PQC bisa dipasang hari ini di browser, library TLS, dan sistem operasi tanpa perangkat tambahan.
QKD memanfaatkan prinsip fisika kuantum untuk mendistribusikan kunci komunikasi. Teorinya sangat aman, tapi butuh infrastruktur khusus berupa serat optik dan perangkat keras mahal. Untuk konteks Indonesia yang bentang geografisnya luas, QKD cocok untuk jalur-jalur kritis tertentu, bukan untuk semua komunikasi.
Praktiknya, PQC jadi jalur utama, sedangkan QKD jadi pelengkap untuk lingkar komunikasi strategis. Duplikasi pendekatan ini justru sehat, karena kalau satu algoritma ketemu celah, masih ada lapisan lain.
Kenapa 2030 Jadi Patokan, Bukan 2050
Dr. Mohammad Hamzah Fauzi, Kepala Pusat Riset Fisika Kuantum BRIN, bercerita soal perubahan ekspektasi yang drastis. Pada 2018, di sebuah konferensi di Montpellier, Prancis, seorang fisikawan terkemuka ditanya kapan komputer kuantum akan benar-benar berguna. Jawabannya waktu itu: tidak dalam masa hidup saya. Sekarang jawaban itu mulai runtuh.
Marek sendiri menyarankan agar Indonesia memakai skenario paling awal, yaitu 2030, sebagai basis perencanaan. Sebagian prediksi menyebut 2030 sampai 2035, sebagian menyebut lebih lama lagi. Mengambil asumsi paling cepat bukan berarti panik, tapi supaya migrasi tidak dikejar waktu.
Masalahnya, migrasi kriptografi itu lambat secara natural. Sertifikat digital perlu diganti, library perlu diperbarui, perangkat IoT yang umurnya 10 tahun perlu dipikirkan ulang. Kalau menunggu sampai serangan terdeteksi, tidak ada waktu untuk migrasi bertahap.
Baca juga: Microsoft Pakai AI Tambal 1.102 Celah Keamanan Windows, Rekor Sepanjang Sejarah
Kuantum Akan Jadi Fondasi Kepercayaan AI
Prof. Hammam Riza dari KORIKA menyoroti sisi yang jarang dibahas. Peta jalan AI nasional saat ini belum memasukkan teknologi kuantum sebagai komponen. Padahal menurutnya, kuantum akan menjadi bagian dari infrastruktur kepercayaan bagi AI.
Kedengarannya abstrak, tapi logikanya sederhana. Model AI butuh data dalam jumlah besar, dan sebagian data itu sensitif. Kalau lapisan enkripsinya rapuh, seluruh rantai kepercayaan AI ikut rapuh. Kuantum dan AI bukan dua isu terpisah, keduanya bertemu di satu titik: keamanan dan integritas.
Hammam mengapresiasi langkah ITSEC Asia yang mengangkat isu kuantum sejak sekarang, bukan setelah peta jalan selesai disusun. Terlambat sedikit saja, biayanya tidak cuma uang, tapi kedaulatan data.
Apa yang Perlu Dilakukan Perusahaan dan Pemerintah
Kalau kamu kerja di tim IT atau keamanan, ini langkah praktis yang bisa dimulai minggu ini tanpa anggaran besar:
- Inventarisasi aset kriptografi. Catat semua tempat di mana enkripsi, tanda tangan digital, dan sertifikat dipakai. Banyak organisasi tidak tahu mereka pakai apa.
- Klasifikasi masa hidup data. Data yang harus rahasia 20 tahun ke depan masuk prioritas, data yang kadaluarsa setahun bisa ditunda.
- Mulai uji PQC di kanal non-kritis. Coba hybrid mode, yaitu kombinasi algoritma klasik dan PQC, supaya tidak ada jendela kerentanan saat transisi.
- Cek vendor. Tanyakan ke penyedia layanan cloud dan perangkat apakah roadmap PQC mereka sudah ada. Kalau tidak ada jawaban, itu tanda bahaya.
- Investasi talenta. Butuh orang yang paham fisika, kriptografi, dan rekayasa sistem sekaligus. Ini yang disorot ITSEC Asia sebagai kebutuhan kolaborasi lintas disiplin.
Di sisi kebijakan, peran BSSN sebagai rumah kebijakan kriptografi nasional akan sangat menentukan. Tanpa standar dan peta jalan resmi, tiap instansi akan bergerak sendiri dan hasilnya tidak konsisten.
Baca juga: Perpres AI Indonesia Segera Terbit: Isi Aturan Etika AI dan Peta Jalan AI Nasional
Pertanyaan yang Sering Muncul
Apakah komputer kuantum sudah bisa membobol enkripsi sekarang? Belum. Yang jadi masalah bukan kemampuan hari ini, tapi data yang dikumpulkan hari ini dan dibuka nanti.
Apakah PQC harus beli perangkat baru? Tidak. PQC adalah perangkat lunak, jadi penerapannya lewat update library dan konfigurasi sistem.
Kalau sudah pakai PQC, apakah QKD tidak perlu? Bukan begitu. PQC jadi lapisan utama, QKD tetap relevan untuk jalur komunikasi strategis tertentu.
Berapa lama proses migrasinya? Bergantung skala organisasi. Untuk perusahaan besar dengan banyak sistem lama, hitungannya tahunan, bukan bulanan. Makanya mulai dari sekarang.
Isu ini memang belum seksi dibanding berita peluncuran gadget. Tapi ini jenis pekerjaan yang hasilnya baru terasa saat sudah terlambat. Menggeser enkripsi negara ke standar yang tahan kuantum bukan proyek sekali jalan, melainkan kebiasaan baru yang harus dibangun bertahun-tahun sebelum tenggatnya tiba.
Sumber: Koran Jakarta, NIST CSRC, Post Quantum Field.
